

Operação recente revelou uma rede de cibercrimes e reforçou um alerta: comandos aparentemente simples podem abrir caminho para invasões e fraudes.
A segurança digital ganhou um novo alerta no Brasil depois que uma operação policial desarticulou, em setembro, uma organização especializada em fraudes eletrônicas e invasões de sistemas. A Operação ClickFix, deflagrada pela Polícia Civil de Santa Catarina com apoio do Ministério da Justiça e Segurança Pública, apreendeu mais de R$ 8,7 milhões em criptoativos, além de bens e valores relacionados à investigação. O caso chama atenção não apenas pelo volume financeiro, mas pela técnica utilizada por criminosos para induzir vítimas a executar comandos maliciosos.
A dúvida que interessa ao usuário comum é outra: como saber se uma janela de atualização, CAPTCHA ou mensagem de erro é realmente legítima? A técnica ClickFix explora justamente situações cotidianas e tenta convencer a pessoa de que basta copiar, colar ou executar uma instrução para resolver um problema. Entender esse mecanismo ajuda a reconhecer sinais de perigo antes que um computador ou celular seja comprometido.
Como funciona o golpe ClickFix e por que ele parece uma ação normal
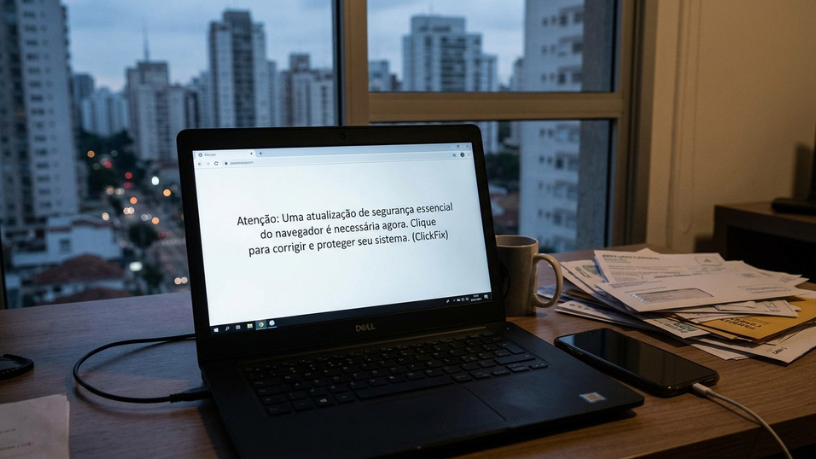
O ClickFix é uma técnica de engenharia social, ou seja, o ataque depende principalmente de convencer a própria vítima a realizar uma ação. Em vez de simplesmente tentar invadir o equipamento sem interação, o criminoso cria uma página ou mensagem que imita elementos conhecidos, como alertas de navegador, verificações de segurança, CAPTCHAs ou avisos de atualização. O objetivo é fazer com que a pessoa acredite que precisa executar determinado procedimento para continuar navegando, corrigir um erro ou confirmar que não é um robô. O Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo já alertou sobre campanhas ClickFix que simulam justamente esse tipo de situação para induzir a execução de comandos maliciosos.
O perigo está no momento em que a vítima segue uma instrução que não deveria executar. Uma página falsa pode orientar o usuário a abrir ferramentas do sistema, colar um comando ou permitir uma ação administrativa, transformando uma simples visita a um site em uma porta de entrada para programas maliciosos. Por isso, a técnica consegue explorar um comportamento muito comum: quando aparece uma mensagem dizendo que há um problema, muita gente procura rapidamente a solução sugerida na própria tela. A recomendação de segurança mais importante é interromper esse ciclo: não copie nem execute comandos recebidos de páginas, pop-ups, mensagens ou vídeos quando você não sabe exatamente o que eles fazem. Se um navegador, aplicativo ou sistema operacional realmente precisar de atualização, o procedimento deve ser iniciado pelos próprios menus oficiais do programa ou pelo site legítimo do fabricante.
O que a Operação ClickFix revelou sobre os riscos para usuários brasileiros
A operação realizada em Santa Catarina mostra que o problema não está restrito a golpes pequenos ou isolados. Segundo o Ministério da Justiça e Segurança Pública, a organização investigada era especializada em cibercrimes de alta complexidade, incluindo fraudes eletrônicas milionárias e invasões de sistemas de órgãos públicos. Foram cumpridos 17 mandados de busca e apreensão e dois de prisão, enquanto o bloqueio de contas bancárias poderia alcançar R$ 93 milhões. A ação também resultou na apreensão de R$ 8.781.864 em criptoativos, além de imóveis e veículos relacionados à investigação.
O episódio reforça uma mudança importante no cenário da segurança digital: o criminoso não precisa necessariamente apresentar uma mensagem obviamente suspeita para tentar enganar alguém. Quanto mais uma fraude se parece com uma tarefa cotidiana, maior é a possibilidade de a pessoa baixar a guarda. É por isso que segurança digital não depende apenas de antivírus ou senhas fortes, mas também da capacidade de reconhecer situações em que uma página está tentando conduzir o usuário para uma ação incomum. O próprio governo mantém recomendações específicas sobre a técnica ClickFix, enquanto a Polícia Federal disponibilizou recentemente dados de crimes cibernéticos referentes ao período de janeiro a agosto de 2026, mostrando a continuidade do acompanhamento institucional desse tipo de ocorrência.
Como se proteger de páginas falsas, comandos maliciosos e fraudes digitais
Uma das medidas mais eficazes é desconfiar de qualquer página que peça ao usuário para executar comandos manualmente no computador. Atualizações legítimas normalmente podem ser realizadas por mecanismos próprios do sistema operacional, do navegador ou do aplicativo, sem que uma página aleatória determine que o usuário deve abrir ferramentas administrativas e inserir instruções. Também é importante verificar o endereço do site antes de fornecer informações, evitar clicar em links enviados por desconhecidos e manter navegador, sistema operacional e aplicativos atualizados por seus canais oficiais. Essas práticas não eliminam todos os riscos, mas reduzem significativamente as oportunidades para que uma página fraudulenta conduza a vítima por etapas perigosas.
Outro cuidado importante é separar a aparência de uma página de sua autenticidade. Criminosos conseguem reproduzir logos, cores, textos e interfaces de empresas conhecidas, e a inteligência artificial pode tornar conteúdos falsificados ainda mais convincentes. O Ministério da Justiça mantém orientações de proteção contra golpes na internet, enquanto a Agência Nacional de Proteção de Dados vem acompanhando os riscos associados a tecnologias de IA e conteúdos sintéticos. A ANPD também explica que deepfakes podem envolver áudio, fotografia e vídeo artificialmente criados ou modificados com elevado grau de realismo, o que amplia a necessidade de verificar a origem de uma informação antes de confiar nela.
O avanço desses golpes também ajuda a explicar por que a proteção digital deixou de ser apenas uma preocupação de especialistas em tecnologia. Uma pessoa que usa internet para pagar contas, trabalhar, estudar, comprar ou acessar serviços públicos pode ser alvo de uma tentativa de engenharia social sem perceber que está diante de um ataque. Quando uma tela pede uma ação inesperada, a melhor resposta não é agir mais rápido, mas parar, fechar a página e procurar o serviço diretamente pelo aplicativo ou endereço oficial. Essa pequena mudança de comportamento pode impedir que um comando malicioso seja executado.
A Operação ClickFix serve, portanto, como um lembrete de que muitos ataques começam antes mesmo de qualquer arquivo ser baixado: começam pela confiança do usuário. A tecnologia usada pelos criminosos pode evoluir, mas princípios básicos continuam válidos, como não executar instruções desconhecidas, verificar endereços e buscar atualizações diretamente nos canais oficiais. Em caso de dúvida, vale ainda consultar o suporte da instituição envolvida em vez de seguir uma orientação apresentada por uma página suspeita. Em um ambiente digital cada vez mais sofisticado, desconfiar de pedidos inesperados é uma ferramenta de segurança tão importante quanto qualquer software de proteção.
Fontes verificáveis: Ministério da Justiça e Segurança Pública — Operação ClickFix · CTIR Gov — alerta sobre ClickFix · ANPD — Radar Tecnológico sobre deepfakes